
- ASIC
- バッテリー マネージメントIC
- クロックとタイミングソリューション
- ESDおよびサージ保護デバイス
- 自動車用イーサネット
- 評価ボード
- 高信頼性(HiRel)
- アイソレーター
- メモリ
- マイクロコントローラー
- パワー
- RF
- セキュリティ ソリューションおよびスマートカードソリューション
- センサー技術
- 小信号トランジスタおよびダイオード
- トランシーバー
- ユニバーサル シリアル バス(USB)
- ワイヤレス接続
- Search Tools
- Technology
- Packages
- Product Information
- ご注文
- 概要
- 組込みフラッシュIPソリューション
- フラッシュプラスRAM MCPソリューション
- F-RAM (強誘電体RAM)
- NORフラッシュ
- nvSRAM (不揮発性 SRAM)
- PSRAM – 擬似スタティックRAM
- 耐放射線・高信頼性メモリ
- SRAM (スタティック RAM)
- ウェーハおよびダイメモリソリューション
- 概要
- AURIX™ TriCore™ MCU
- PSOC™ MCU
- TRAVEO™ T2G MCU
- XMC™ MCUs
- レガシーMCU
- MOTIX™ モーター制御SoC/SiP
- 概要
- アンテナクロススイッチ
- アンテナチューナー
- バイアスと制御
- カプラ
- ドライバアンプ
- 耐放射線マイクロ波とRF
- ローノイズアンプ (LNA)
- 高周波ダイオード
- RFスイッチ
- RFトランジスタ
- ワイヤレス制御向けレシーバー
- 概要
- Calypso®製品
- CIPURSE™ 製品
- 非接触メモリ
- OPTIGA™の組込みセキュリティ ソリューションの詳細
- SECORA™セキュリティソリューション
- セキュリ ティコントローラー
- スマートカードモジュール
- 政府ID向けスマートソリューション
- 概要
- ToF 3D画像センサー
- 電流センサー
- ガスセンサー
- 誘導型位置センサー
- MEMSマイクロフォン
- 圧力センサー
- レーダーセンサー
- 磁気位置センサー
- 磁気速度センサー
- 静電容量センサー
- Temperature sensors
- バッテリー センサー
- Digital X-ray
- コンピューター断層撮影
- Sensor interface ASICs
- 概要
- USB 2.0 ペリフェラル コントローラー
- USB 3.2 ペリフェラル コントローラー
- USB ハブ コントローラー
- USB PD高電圧マイクロコントローラー
- USB-C AC-DC および DC-DC 充電ソリューション
- USB-C充電ポートコントローラー
- USB-Cパワーデリバリー コントローラー
- 概要
- AIROC™ オートモーティブワイヤレス
- AIROC™ Bluetooth®およびマルチプロトコル
- AIROC™ コネクトテッドMCU
- AIROC™ Wi-Fi + Bluetooth®コンボ
- AIROC™ Ultra-Wide Band Solutions
- 概要
-
32 ビット TriCore™ AURIX™ – TC2x
- 概要
- AURIX™ ファミリー – TC21xL
- AURIX™ファミリー – TC21xSC (ワイヤレス充電)
- AURIX™ ファミリー – TC22xL
- AURIX™ ファミリー – TC23xL
- AURIX™ ファミリー – TC23xLA (ADAS)
- AURIX™ ファミリー – TC23xLX
- AURIX™ ファミリー – TC264DA (ADAS)
- AURIX™ ファミリー – TC26xD
- AURIX™ ファミリー – TC27xT
- AURIX™ ファミリー – TC297TA (ADAS)
- AURIX™ ファミリー – TC29xT
- AURIX™ファミリー – TC29xTT (ADAS)
- AURIX™ ファミリー – TC29xTX
- AURIX™ TC2xx (エミュレーションデバイス)
-
32 ビット TriCore™ AURIX™ – TC3x
- 概要
- AURIX™ ファミリー TC32xLP
- AURIX™ ファミリー – TC33xDA
- AURIX™ ファミリー - TC33xLP
- AURIX™ ファミリー – TC35xTA (ADAS)
- AURIX™ ファミリー – TC36xDP
- AURIX™ ファミリー – TC37xTP
- AURIX™ ファミリー – TC37xTX
- AURIX™ ファミリー – TC38xQP
- AURIX™ ファミリー – TC39xXA (ADAS)
- TC39xXX/XP
- AURIX™ ファミリー – TC3Ex
- AURIX™ TC37xTE (エミュレーションデバイス)
- AURIX™ TC39xXE (エミュレーションデバイス)
- 32 ビット TriCore™ AURIX™ - TC4x
- 概要
- PSOC™ 4 Arm® Cortex® -M0/M0+
- PSOC™ 4 HV Arm® Cortex® -M0+
- PSOC™ 5 LP Arm® Cortex® -M3
- PSOC™ 6 Arm® Cortex®-M4 / M0+
- PSOC™マルチタッチタッチスクリーンコントローラー
- PSOC™ Control C3 Arm® Cortex®-M33
- 自動車用PSOC™ 4 Arm® Cortex®-M0/M0+
- PSOC™ Edge Arm® Cortex® M55/M33
- PSOC™ Control C1 Arm® Cortex®-M0
- 概要
- ボディ用32ビットTRAVEO™T2G Arm® Cortex®
- クラスター用の 32 ビット TRAVEO™ T2G Arm® Cortex®
- 概要
- 32ビットMCU
- レガシー8ビット/16ビットマイクロコントローラー
- その他レガシーマイクロコントローラー
- 32ビットFM Arm® Cortex® マイクロコントローラー
- センシングコントローラー
- 概要
- 整流ブリッジおよびACスイッチ
- CoolSiC™ ショットキーダイオード
- ダイオードベアダイ
- パワースタック
- Si ダイオード
- サイリスタ/ダイオード パワーモジュール
- サイリスタソフトスタータモジュール
- サイリスタ / ダイオードディスク
- 概要
- 車載ゲートドライバ IC
- GaN HEMT用ゲートドライバIC
- SiC MOSFET用ゲートドライバIC
- ハーフブリッジ ゲートドライバIC
- ハイサイド ゲートドライバIC
- ガルバニック絶縁型ゲートドライバ
- レベルシフト
- ローサイド ゲートドライバIC
- 三相ゲートドライバIC
- トランスドライバIC
- 概要
- BLDCモータードライバ
- BDCモータードライバ
- ステッピングモーターおよびサーボモーター ドライバ
- MCU搭載モータードライバ
- MOSFETを使用したブリッジドライバ
- ゲートドライバIC
- 概要
- 車載用MOSFET: 30 V~800 V
- デュアルMOSFET
- MOSFET(Si&SiC)モジュール
- NチャネルデプレッションモードMOSFET
- NチャネルMOSFET
- PチャネルMOSFET
- CoolSiC™ MOSFET
- 小信号/小電力MOSFET
- 概要
- IGBT モジュール
- MOSFET(Si&SiC)モジュール
- インテリジェント パワーモジュール (IPM)
- ダイオードとサイリスタ (Si/SiC)
- 車載用 IGBT および CoolSiC™ MOSFET モジュール
- 高密度パワーモジュール
- 概要
- EZ-USB™ CX3 MIPI CSI-2 to USB 5 Gbps カメラ コントローラー
- EZ-USB™ FX10 & FX5N USB 10Gbpsペリフェラルコントローラ
- EZ-USB™ FX20 USB 20 Gbpsペリフェラルコントローラー
- EZ-USB™ FX3 USB 5 Gbps ペリフェラル コントローラー
- EZ-USB™ FX3S USB 5 Gbps ペリフェラル コントローラー (ストレージ インターフェース付き)
- EZ-USB™ FX5 USB 5 Gbpsペリフェラルコントローラー
- EZ-USB™ SD3 USB 5 Gbps ストレージコントローラー
- EZ-USB™ SX3: FIFOインターフェースの USB 5 Gbps ペリフェラル コントローラー
- 概要
- EZ-PD™ CCG3 USB Type-Cポート コントローラーPD
- EZ-PD™ CCG3PA USB-C および PD
- EZ-PD™ CCG3PA-NFET USB-C PD コントローラー
- EZ-PD™ CCG7x シングルポート USB-Cパワーデリバリーおよび DC-DC コントローラー
- EZ-PD™ PAG1: 第 1 世代電源アダプター
- EZ-PD™ PAG2: 第 2 世代電源アダプター
- EZ-PD™ PAG2-PD USB-C PD コントローラー
- 概要
- EZ-PD™ ACG1F 1ポートUSB-Cコントローラー
- EZ-PD™ CCG2 USB Type-Cポート コントローラー
- EZ-PD™ CCG3PA車載用USB-Cおよびパワーデリバリーコントローラー
- EZ-PD™ CCG4 2 ポートUSB-CおよびPD
- EZ-PD™ CCG5デュアルポートおよび CCG5C シングルポート USB-C PDコントローラー
- EZ-PD™ CCG6 1ポート USB-C & PDコントローラー
- EZ-PD™ CCG6_CFP および EZ-PD™ CCG8_CFPデュアルシングルポート USB-C PD
- EZ-PD™ CCG6DFデュアルポートおよびCCG6SFシングルポートUSB-C PDコントローラー
- EZ-PD™ CCG7D車載用デュアルポートUSB-C PD + DC-DCコントローラー
- EZ-PD™ CCG7S車載用シングルポートUSB-C PDソリューション (DC-DCコントローラーおよびFET内蔵)
- EZ-PD™ CCG8デュアル シングル ポートUSB-C PD
- EZ-PD™ CMG1 USB-C EMCAコントローラー
- 拡張パワーレンジ (EPR) 搭載EZ-PD™ CMG2 USB-C EMCA
コアアーキテクチャ別に参照
主要テクノロジー別に参照
Browse by design resources & partners
Browse by product information
- 最新情報:
- 航空宇宙および防衛
- AIとデータセンター
- 自動車
- 通信
- 民生用電子機器
- 産業用アプリケーション
- セキュリティソリューション
- スマートホームとスマートビルディング
- ソリューション
- 概要
- AR and smart glasses
- スマートテレビ向けの完全なシステムソリューション
- コンシューマーウェアラブル
- ドローン
- 家電製品
- モバイルデバイスとスマートフォンソリューション
- 太陽光発電
- 電源アダプターと充電器
- ホームエンターテインメント アプリケーション向けの半導体ソリューション
- スマート会議システム
- 概要
- 資産管理の追跡
- バッテリー蓄電 (BESS)
- バッテリーの形成とテスト
- Digital health
- 電動フォークリフト
- EV充電
- 高電圧ソリッドステート配電
- 水電解槽
- 産業用および医療用スイッチング電源 (SMPS)
- 産業用オートメーション
- 産業用モータードライブおよび制御
- 産業用ロボット
- LED 照明システムの設計
- 小型電気自動車ソリューション
- 太陽光発電
- 電源アダプターと充電器
- 電動工具
- 送配電
- ロボティクス
- トラクション
- 無停電電源装置 (UPS)
- 風力
- 概要
- アクセス管理および発券ソリューション
- デバイス認証とブランド保護
- モノのインターネット (IoT) 向けの組み込みセキュリティ
- eSIM アプリケーション
- 公的身分証明書
- モバイルセキュリティ
- 決済ソリューション
- 概要
- 家庭用ロボット
- 空調システム (HVAC)
- ホームオートメーションとビルオートメーション
- PCアクセサリ
- ホームエンターテインメント アプリケーション向けの半導体ソリューション
- 概要
- アクティブサスペンションコントロール
- 車載用ブレーキング ソリューション
- 車載用ステアリング ソリューション
- シャーシ ドメイン制御
- 最新情報:
- デジタル ドキュメンテーション
- 評価ボード
- ファインダー & セレクション ツール
- プラットフォーム
- サービス
- オンライン シミュレーション
- ソフトウェア
- ツール
- パートナー
- インフィニオン フォー メーカーズ
- ユニバーシティ アライアンス プログラム
- 概要
- バイポーラ ディスク検索
- バイポーラ モジュール検索
- コネクテッド セキュアシステム検索
- ダイオード整流器検索
- ESD保護検索
- 評価ボード検索
- ゲートドライバ検索
- IGBTディスクリート検索
- IGBTモジュール検索
- IPM検索
- マイクロコントローラー検索
- MOSFET検索
- PMIC検索
- 製品検索
- PSOC™およびFMx MCUボードおよびキット検索
- レーダー検索
- リファレンスデザイン検索
- シミュレーションモデル検索
- スマートパワースイッチ検索
- トランシーバー検索
- 電圧レギュレーター検索
- ワイヤレス コネクティビティ ボードおよびキット検索
- Infineon Gate Driver Recommendation Tool
- 概要
- AIROC™ ソフトウェアとツール
- AURIX™のツールとソフトウェア
- 自動車ソフトウェア開発用のDRIVECORE™
- iMOTION™ ツールとソフトウェア
- インフィニオンのスマートパワースイッチおよびゲートドライバ ツールスイート
- MOTIX™ ソフトウェア&ツール
- OPTIGA™ ツールとソフトウェア
- PSOC™ ソフトウェアとツール
- TRAVEO™ ソフトウェアとツール
- XENSIV™ツールおよびソフトウェア
- XMC™ ツールとソフトウェア
- 概要
- AURIX™認証
- AURIX™開発ツール
- AURIX™組込みソフトウェア
- AURIX™マイクロコントローラーキット
- 概要
- CAPSENSE™コントローラー コンフィギュレーション ツール EZ-Click
- DC-DC統合POL電圧レギュレーター設定ツール – PowIRCenter
- EZ-USB™ SX3コンフィギュレーション ユーティリティ
- FM+ コンフィギュレーション ツール
- FMx設定ツール
- トランシーバーICコンフィギュレーション ツール
- USB EZ-PD™コンフィギュレーション ユーティリティ
- USB EZ-PD™コンフィギュレーション ユーティリティ
- USB EZ-USB™ HX3C Blaster Plusコンフィギュレーション ユーティリティ
- USB UARTコンフィギュレーション ユーティリティ
- XENSIV™タイヤ空気圧センサーのプログラミング
- 概要
- EZ-PD™ CCGx Dock ソフトウェア開発キット
- FMx Softune IDE
- Infineon GUI Designer
- ModusToolbox™ ソフトウェア
- PSOC™ ソフトウェア
- レーダー開発キット
- RUST
- USBコントローラーSDK
- ワイヤレス接続 Bluetooth メッシュヘルパー アプリケーション
- XMC™ DAVE™ソフトウェア
- 概要
- AIROC™ Bluetooth® Connect Appアーカイブ
- Cypress™ Programmerのアーカイブ
- EZ-PD™ CCGx 電力ソフトウェア開発キットのアーカイブ
- ModusToolbox™ ソフトウェアのアーカイブ
- PSOC™ Creatorのアーカイブ
- PSOC™ Designerのアーカイブ
- PSOC™ Programmerのアーカイブ
- USB EZ-PD™コンフィギュレーション ユーティリティ アーカイブ
- USB EZ-PD™ホストSDKのアーカイブ
- USB EZ-USB™ FX3のアーカイブ
- EZ-USB™ HX3PD コンフィギュレーション ユーティリティ
- WICED™ Smart SDKのアーカイブ
- WICED™ Studioのアーカイブ
- 最新情報:
- サポート
- トレーニング
- 開発者コミュニティ
- News
ビジネス&財務プレス
2026/10/22
ビジネス&財務プレス
2026/10/22
ビジネス&財務プレス
2026/10/19
ビジネス&財務プレス
2026/10/19
- 会社概要
- 私たちのストーリー
- イベント
- プレス
- 投資家向け情報
- 採用情報
- 品質
- 最新ニュース
ビジネス&財務プレス
2026/10/22
ビジネス&財務プレス
2026/10/22
ビジネス&財務プレス
2026/10/19
ビジネス&財務プレス
2026/10/19
エッジからクラウドまで、AI導入を安全に行う方法
シリコンに保護機能を組み込むことで、デバイス、モデル、データ全体にわたる検証可能な信頼の連鎖を構築できます。
人工知能 (AI) は急速に日常生活に組み込まれつつあり、監視システム、スマート シティ、産業オートメーション、自律ロボット、コネクテッド ビークル、医療機器、インテリジェント アシスタントなど、幅広い分野のアプリケーションを支えています。
AIが集中型のクラウド環境から分散型のエッジ デバイスへと移行するにつれて、モデル、データ、意思決定機能は、アクションが発生する場所により近いところへ展開されるようになっています。この広範な普及はリアルタイム インテリジェンスに大きな機会をもたらす一方で、攻撃対象領域も大幅に拡大します。そのため、信頼性、完全性、セキュリティは、エッジからクラウドまでのAIライフサイクル全体にわたる基本要件となります。
学習済みAIモデルは企業の知的財産です。AIモデルはOTA (無線) で更新され、分散ノード全体に複製され、クラウドからオーケストレーションされます。そのため、AIモデルの保護は、データを取得するエッジだけでなく、ワークフロー全体にわたって維持されなければなりません。つまり、次の3つを継続的に証明することを意味します。
● デバイスが正規品であること、
● その上で動作するモデルが改変されておらず正規のものであること
● 入力データが改ざんされていないこと
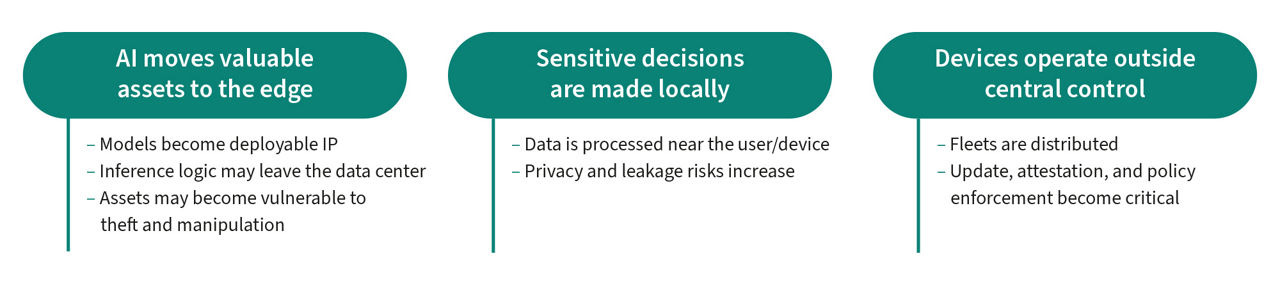
エッジAIのセキュリティ確保は、従来の組み込みシステムよりも根本的に困難です。これは、AIが学習済みモデル、推論ロジック、意思決定機能といった高価値資産を、保護されたクラウド環境から分散したエッジ デバイスへ移すためです。
AIモデルが展開可能な知的財産となるにつれ、盗難、改ざん、リバース エンジニアリングの魅力的な標的になります。同時に、機密データがデバイス上でローカルに処理されるケースが増えており、プライバシー、データ漏洩、コンプライアンスに関するリスクが高まっています。
中央集権的に管理されるクラウド インフラストラクチャとは異なり、エッジAIの導入は、組織の直接的な管理外で動作する地理的に分散した大規模なデバイス群で構成されることが多く、その結果、安全なアップデート、リモート アテステーション、デバイスの整合性検証、ポリシーの適用が著しく困難になります。そのため、セキュリティは従来のデバイス保護にとどまらず、デバイスと、その意思決定を支えるAIモデルを同時に保護する統合的な信頼アーキテクチャを提供する必要があります。
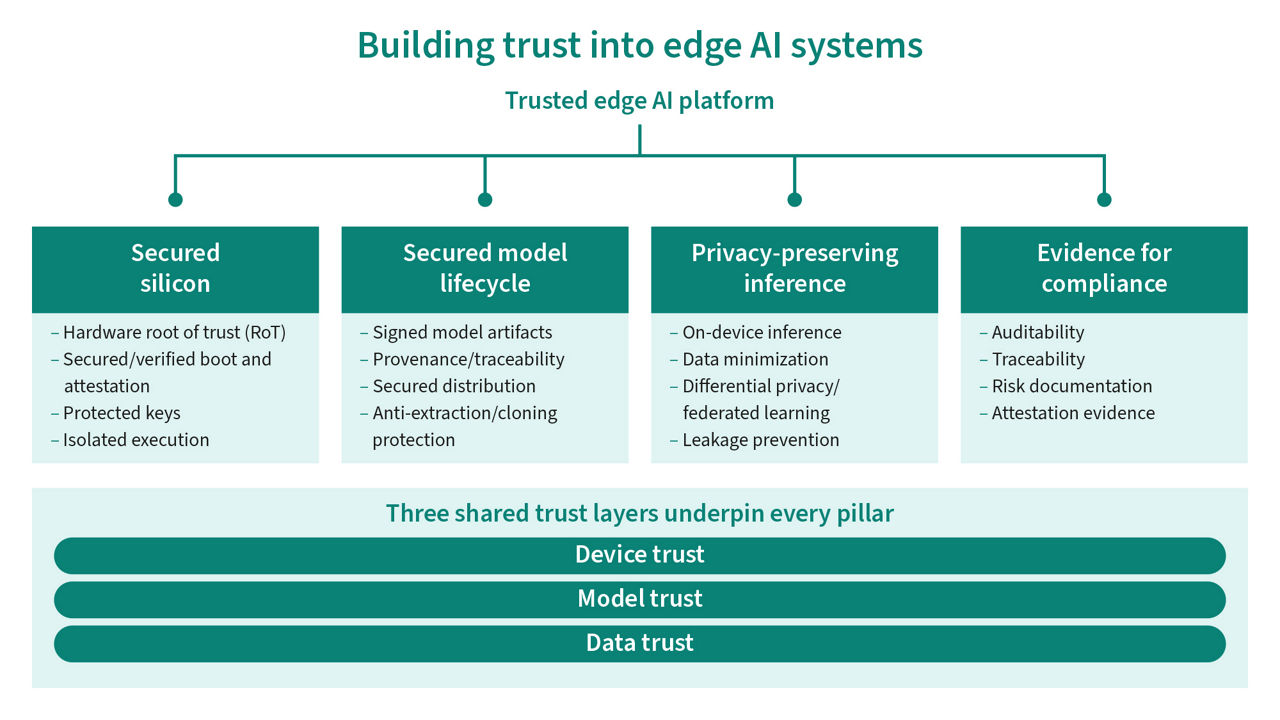
その結果、AIモデルの整合性は3つの層で同時に確保する必要があり、いずれか1つにギャップがあると、残り2つも損なわれます。
● デバイスの信頼性 — これは正規のデバイスですか? それとも、コピーされたIDを提示するクローン デバイスですか?
● モデルの信頼性 — これから実行されるモデルはメーカーが署名したものですか? それとも、改変または置換されたものですか?
● データの信頼性 — センサー入力とトレーニング データは、主張どおりの発生元から実際に取得されたものですか?
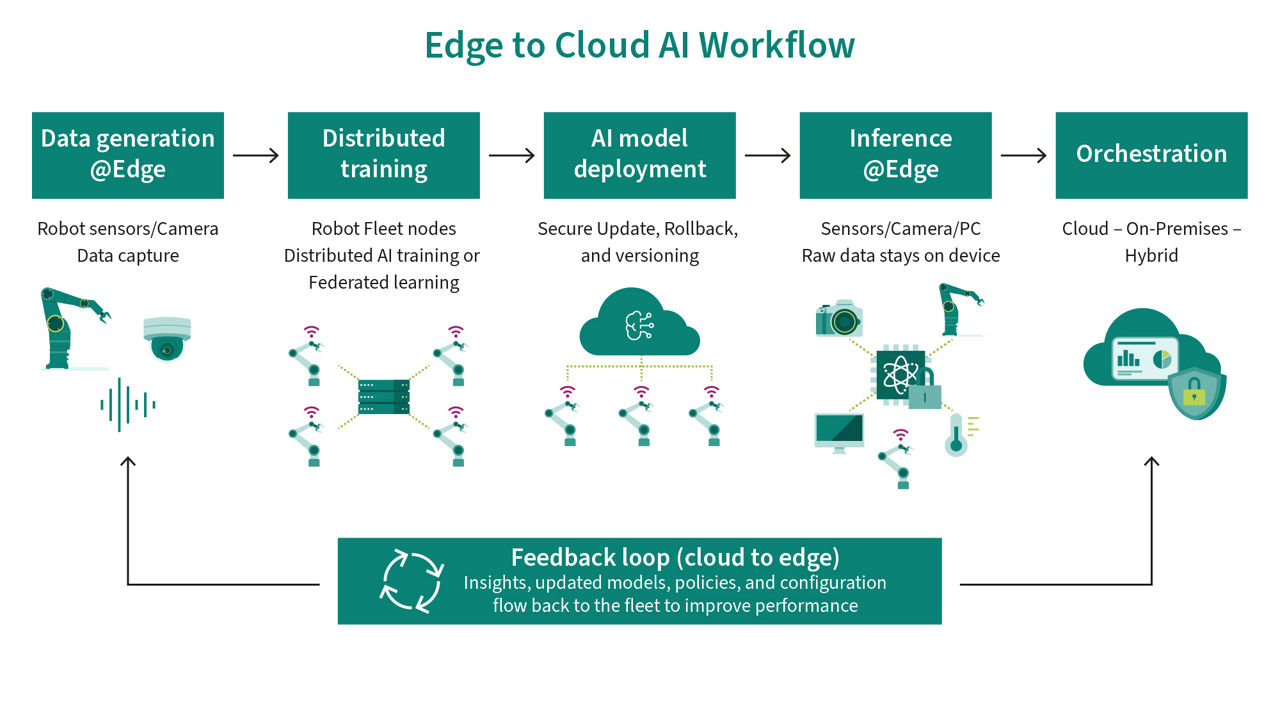
ワークフローの各段階 (エッジでのデータ取得、集約、トレーニング、モデルのパッケージングと配布、推論、クラウド オーケストレーション) は、信頼の境界です。その連鎖における未検証のノードはすべて、モデルのIPが漏洩したり、トレーニング データが汚染されたり、侵害されたデバイスが分散展開に受け入れられたりする可能性がある箇所です。
このギャップを埋めるアプローチは、鍵 (キー) とそれを使用する操作を、独立した改ざん耐性のあるセキュリティ コントローラーに移すことです。鍵はその境界内で生成され、使用されます。暗号化と復号は内部で行われます。ホスト プロセッサはセキュリティ コントローラーに結果を要求します。この操作では、結果を生成した鍵を見る必要はありません。
AIモデルに適用すると、仮定されたシーケンスではなく、検証可能なシーケンスが得られます。モデルは暗号化された状態で出荷されます。実行前に、ホストはモデル イメージの暗号学的ハッシュを計算し、セキュリティ コントローラーに対して、保存されている署名と照合して検証するよう要求します。整合性と真正性のチェックがOKの場合にのみ、コントローラーは復号鍵のロックを解除します。モデルがメモリに復号され、推論が開始されます。検証に失敗すると鍵がロック解除されないため、モデルは復号されず、実行はブロックされます。信頼とは、システムが証明できて検証可能なものであり、前提とするものではありません。
完全なオペレーティング システムを実行するプラットフォームでは、同じ原則が計測ブートとデバイス アテステーションによって上位層まで拡張されます。ブート チェーンの各段階は、次の段階が実行される前にセキュリティ コントローラーに計測され、リモート サービスがデバイスを受け入れたり、デバイスにモデルを提供したりする前に検証できる、プラットフォーム状態の署名付き証跡が生成されます。これにより、デバイスのアイデンティティがエッジからクラウドへ引き継がれ、分散型またはフェデレーテッドなデプロイメントで、状態を確認できるノードのみを受け入れられます。
インフィニオンは、ワークフローの補完的な部分に対応する2つのハードウェア ルート オブ トラストで、このアプローチを実装しています。エッジAI向けにセキュア エレメントとTPMのどちらが適しているかは、両者の一般的な優劣ではなく、ホスト アーキテクチャとセキュリティ要件によって決まります。
OPTIGA™ Trust Mは、PSA Certified Level 3の認証を取得したターンキー型のセキュリティ コントローラーです。デバイスIDを確立し、改ざん耐性のある不揮発性メモリに鍵を保存し、自身の隔離境界内で署名と復号を実行します。これにより、モデル自体が保護対象資産となるエッジAI向けのセキュア エレメント (SE) として適しています。シールド付きの暗号化接続によるI²C経由で接続し、3 × 3 mmのUSON-10パッケージを採用しています。また、あらゆるMCUまたはMPUで動作するよう規定されているため、ホスト プロセッサを変更することなく既存の設計に追加できます。
暗号サポートは、NIST曲線のECC (最大P-521) およびBrainpool r1 (最大512) 、RSA (最大2048) 、AES鍵 (最大256 bit) 、HMAC (最大SHA-512) をカバーします。証明書と鍵ペアはインフィニオンの施設で事前プロビジョニングできるため、デバイスは固有のIDを保持した状態で生産ラインに届きます。
OPTIGA™ TPMは、ハードウェアベースの信頼の基点を提供し、エッジからクラウドまでAIデバイスのセキュリティ確保に役立ちます。暗号鍵を保護し、計測ブートとアテステーションによってプラットフォームの整合性を検証し、AIモデルとデバイスを保護するとともに、クラウドサービスとの安全で認証された通信を可能にします。OPTIGA™ TPMは、エンドツーエンドの信頼を確立することで、組織がより強固なセキュリティ、コンプライアンス、および脅威に対するレジリエンスを備えたAIシステムを導入できるよう支援します。
OPTIGA™ TPM SLB 9672 (SPI) およびSLB 9673 (I²C) は、TCG TPM 2.0 Library Specification revision 1.59に準拠した、すぐに使用できるTrusted Platform Moduleです。Common Criteria EAL4+ およびFIPS 140-2 Level 2の認証を取得しており、51 kBの拡張不揮発性メモリを備えています。
これらは計測ブートとアテステーションを提供するため、AIワークロードは、既知の良好なベースラインに対して状態が検証されたプラットフォーム上でのみ実行されます。さらに、そのIDを外部へ拡張します。OPTIGA™ TPMとOPTIGA™ Trust Mは、AWS IoT GreengrassおよびAzure IoT Edgeへのデバイスの自動オンボーディングをサポートしており、これによりエッジからクラウドまでのデバイスIDは、単に主張されるものではなく暗号的に検証可能になります。分散型およびフェデレーテッドなデプロイメントでは、同じアテステーション エビデンスによって、オーケストレーターは信頼できるノードのみを受け入れられます。ファームウェア更新は耐量子XMSS署名方式によって保護されており、ファームウェア復旧はNIST SP 800-193のプラットフォーム ファームウェア レジリエンス ガイドラインに従います。
各デバイスはOPTIGA™ Trust M内に固有のAES 256-bit鍵を保存しており、その鍵がAIモデルの暗号化鍵を保護します。暗号化と復号はOPTIGA™ Trust M内部で行われます。そのため、デバイスが紛失、廃止、または物理的に分解された場合でも、モデルに組み込まれたメーカーのIPは保護されたままです。
OPTIGA™ TPM SLB 9672およびOPTIGA™ TPM SLB 9673は、Common Criteria EAL4+ とFIPS 140-2 Level 2の認証を取得しています。ソフトウェアのみ、または仮想化された信頼の基点では同等の、独立して評価された保証レベルを提供できない場合、これらの数値は評価者が比較として確認できる指標です。
3つのアプリケーション領域にリスクが集中します。高価値なモデル、物理的にアクセス可能な設置環境、そして組織の直接的な管理下にない場所で運用されるフリートが組み合わさるためです。
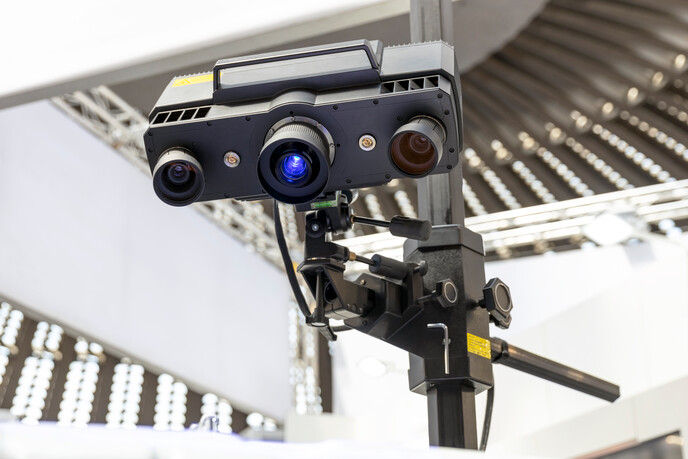
防犯カメラ、ビデオ分析、スマートシティ監視、ビデオドアベルは、多額の投資をかけて学習したモデルで推論を実行します。これらは、一般にアクセス可能な場所に設置されたハードウェア上で動作します。モデルが製品の差別化要因であり、デバイスははしごさえあれば誰でも手が届くほどアクセスが容易です。
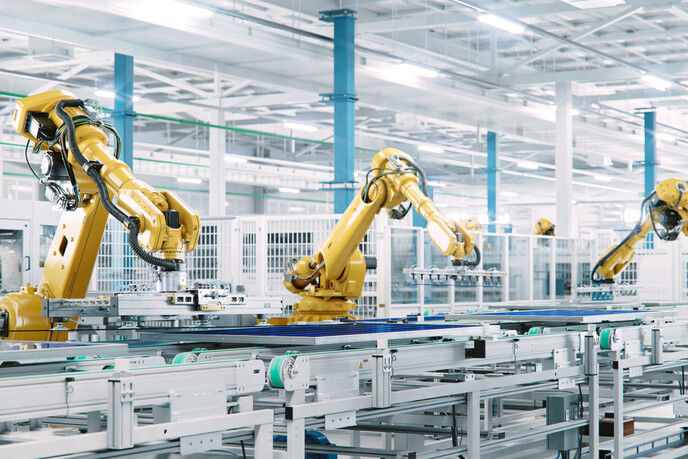
産業用ゲートウェイ、ルーター、スイッチ、エッジ コンピュート ノード、PLCコントローラーは、機械を動かす判断を行います。ここでは機密性よりも完全性の問題の方が重要です。すり替えられたモデルはIPを漏えいさせるだけでなく、設備の動作そのものを変えてしまいます。長いサービス寿命により、暗号アジリティは後付けではなく設計要件になります。
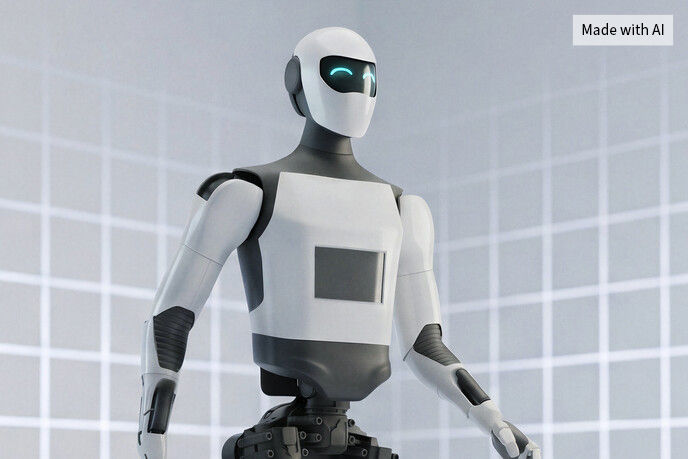
ヒューマノイド ロボットとロボティクスは、フリート全体にわたる分散学習と、人間が共有する空間における自律的な行動を組み合わせます。学習に寄与するすべてのノードと、展開されたモデルに基づいて動作するすべてのノードは検証可能である必要があります。そのため、デバイス アテステーションがフリート参加のゲーティング メカニズムになります。
1. 保存時の暗号化により、保存されたモデルへの不正アクセスを防止します
2. アテステーション ベースのキー プロビジョニングにより、キーは検証済みデバイスにのみ配布されます
3. プラットフォームの整合性の検証により、侵害されたデバイスがクラウドサービスを欺くことを防止します
4. 強制アクセス制御により、不正なモデルアクセスを制限します
5. カーネルのハードニングにより、権限昇格攻撃の攻撃対象領域を縮小します
6. 実行時保護により、実行中の平文露出を最小限に抑えます
7. 包括的な監視により、脅威の検出とインシデント対応が可能になります。
エッジ環境でAIモデルを導入する組織は、このアーキテクチャをオプション機能ではなく、不可欠なセキュリティ基盤として捉えるべきです。
これらの対策を実装するための投資は、数百万ドル規模の知的財産盗難の潜在的リスクから保護すると同時に、将来のハードウェアベースのセキュリティ強化に向けたプロセスとインフラストラクチャを確立します。このフレームワークを採用することで、組織は以下のメリットを得られます。
● IP保護: モデル盗難や不正アクセスに対する多層防御
● コンプライアンス対応: 規制要件および業界のセキュリティ標準に整合可能
● 将来対応: ハードウェア機密コンピューティングが利用可能になった際に対応できるアーキテクチャ
● 運用レジリエンス: インシデント対応のための監視および対応能力
● リスク低減: 攻撃対象領域と権限昇格ベクトルの定量的な削減
暗号化による保護、プラットフォームの整合性、アクセス制御、およびランタイム保護を組み合わせることで、エッジ デバイス上の高価値なAI知的財産に適したセキュリティ態勢が構築されます。実装にはクラウドサービス、デバイス構成、運用プラクティスにわたる調整が必要ですが、その結果、重要なAI資産を保護する堅牢なフレームワークが得られます。
既存のエッジ設計に、ハードウェアベースのAIモデル保護を追加できますか?
はい。ハードウェアベースのAIモデル保護は、ホスト プロセッサを変更せずに既存の設計へ追加できます。OPTIGA™ Trust Mは、あらゆるMCUまたはMPUで動作するように規定されており、単一のI²Cインターフェースで、シールドされた暗号化接続を介して接続します。3 × 3 mmのUSON-10パッケージで出荷されるため、基板への影響は小型部品1点とバス1本のみです。さらに、OPTIGA™ Trust M向けに複数のホスト ソフトウェア ライブラリが用意されています。ベアメタル マイクロコントローラー向けのCライブラリ、Linuxベース システム向けライブラリ、Pythonライブラリなどがあります。これにより、幅広いMCUおよびMPUプラットフォームに容易に統合でき、このソリューションがプロセッサ非依存である主要な理由にもなっています。OPTIGA™ TPM SLB 9672はSPIを使用し、OPTIGA™ TPM SLB 9673はI²Cを使用します。いずれもUQFN-32パッケージで、標準的なLinuxおよびWindowsのTPMソフトウェア スタックと統合されます。セキュリティ コントローラーはアプリケーション プロセッサに統合されるのではなくディスクリートであるため、ホスト アーキテクチャやAIランタイムを変更する必要はありません。
AIモデルの暗号化キーは、どのようなアルゴリズムとキーサイズで保護されますか?
OPTIGA™ Trust M内部に安全に保管された暗号鍵が、AIモデルの暗号化鍵を保護します。アプリケーションに応じて、対称暗号方式と非対称暗号方式の両方を使用できます。すべての暗号処理は、OPTIGA™ Trust Mの保護境界内で実行されます。本デバイスは、AES-256、NIST曲線 (最大P-521) およびBrainpool r1曲線 (最大512) 上のECC、RSA (最大2048) 、HMAC (最大SHA-512) など、幅広いアルゴリズムをサポートしています。アルゴリズムと鍵サイズの選択はセキュリティ アーキテクチャに依存しますが、セキュリティ アーキテクチャ自体は同一です。暗号鍵はセキュリティ コントローラーの隔離境界内で使用されるため、暗号処理中であってもホスト プロセッサに公開されません。
OPTIGA™ Trust Mを使用すると、どのようなセキュリティ特性を実現できますか?
OPTIGA™ Trust Mは、AIモデルの機密性、完全性、および真正性を保護することで、エッジAI導入に必要な主要なセキュリティ特性の確立を支援します。AIモデルは保存時に暗号化された形式で保管でき、モデルのアーキテクチャやパラメーターを不正アクセスや抽出から保護できます。デバイスは、使用前にモデルのハッシュと署名を検証することで、モデルが信頼できるソースに由来し、たとえば悪意のあるバージョンに置き換えられるなどの改ざんが行われていないことを確認します。
セキュア エレメントの性能は、AIモデルの復号に十分ですか?
AIモデルのサイズは、多くの場合、数KBから数MBです。セキュア エレメントは、安全な鍵保管と暗号サービス向けに最適化されており、大量のアプリケーション データを処理する用途には適していません。そのため、通常は責務を分離するエンベロープ暗号化のプロセスが用いられます。OPTIGA™ Trust Mは、暗号鍵を保護および管理します。MCUは、データ暗号鍵を使用して一括復号を実行します。このコンセプトにより、セキュア エレメントを変更することなく、より大規模なAIモデルにも容易にスケールできます。
デバイス バインディングは、どのようにAIモデルを保護しますか?
デバイス バインディングは、プロビジョニング時にAIモデルを特定のデバイスに暗号学的にリンクする手法です。製造時またはオンボーディング時に、モデル暗号鍵は、OPTIGA™ Trust M内に保存されたデバイス固有の暗号学的アイデンティティを使用して保護されます。その結果、意図されたデバイスのみが、モデルを復号するために必要な鍵を復元できます。攻撃者が暗号化されたモデル、アプリケーション ソフトウェア、およびストレージ内容をコピーしたとしても、必要な認証情報が元のデバイスにバインドされているため、そのモデルは他のハードウェアでは使用できません。このアプローチは、モデルの複製 (クローン) を防止し、価値の高いAIモデルのIPを保護するのに役立ちます。
ハードウェアベースのAIモデル保護は、産業用温度範囲全体で機能しますか?
はい。ハードウェアによるAIモデル保護は、産業用温度範囲全体で利用できます。OPTIGA™ Trust Mには標準温度版と拡張温度版があり、拡張温度版は −40℃~+105℃ をカバーし、産業オートメーションおよびインフラ用途向けに20年のライフタイム定格を備えています。OPTIGA™ TPM SLB 9672も同様に、産業用途向けに −40℃~+105℃ の拡張温度範囲で提供されています。屋外監視、産業用ゲートウェイ、または建物インフラに導入されるエッジAIでは、セキュリティ コントローラーの温度定格とライフタイム定格を、AIプロセッサ単体の周囲温度定格ではなく、筐体仕様に合わせる必要があります。
AIエッジ設計では、どのような場合にセキュア エレメントのみではなくOPTIGA™ TPMを使用すべきですか?
設計で、プラットフォーム レベルの信頼、OS対応の統合、セキュア ブートの計測、デバイス健全性のアテステーション、またはクラウドおよびIoTインフラストラクチャへの標準ベースのオンボーディングが必要な場合は、OPTIGA™ TPMを使用してください。これは、LinuxまたはWindowsベースのゲートウェイ、産業用エッジ コンピューター、PLC、ルーター、スイッチなど、デバイスIDとソフトウェア状態の両方を証明する必要がある接続システムで一般的です。OPTIGA™ TPM SLB 9672およびOPTIGA™ TPM SLB 9673は、SPIまたはI²Cのインターフェース オプション、Common Criteria EAL4+ およびFIPS 140-2 Level 2認証、拡張不揮発性メモリ、より強力な暗号アルゴリズムのサポートを備えた、すぐに使えるTPM 2.0セキュリティ ソリューションです。OPTIGA™ Trust Mなどのセキュア エレメントは、プロセッサ非依存の鍵保護とモデル暗号化キーの取り扱いに適しています。一方、OPTIGA™ TPMは、エッジからクラウドまでプラットフォーム全体の状態を計測し、アテステーションし、信頼する必要がある場合に適しています。
OPTIGA™ TPMは、エッジAIデバイスがモデルを受信または実行する前に、そのデバイスが信頼できることをどのように証明するのに役立ちますか?
OPTIGA™ TPMは、計測ブートとリモート アテステーションを必要とするプラットフォーム向けに、ハードウェアベースの信頼の基点 (Root of Trust) を提供します。起動時には、関連する各ブート段階とソフトウェア コンポーネントをTPMのプラットフォーム構成レジスタ (PCR) に計測して記録できます。その後リモート サービスは、デバイスを受け入れたり、シークレットをプロビジョニングしたり、AIモデルを提供したりする前に、署名付きのアテステーション証跡を検証できます。エッジAIでは、クラウドはデバイスのIDの主張だけを信頼する必要はありません。ノードが推論、フリート オーケストレーション、またはフェデレーテッド ワークフローに参加することを許可する前に、プラットフォーム状態が既知の正常なベースラインと一致するかどうかを確認できます。OPTIGA™ TPMデバイスはTCG TPM 2.0仕様に基づいており、データの完全性と機密性を保護しながら、接続デバイスの識別と認証を支援するように設計されています。