
- ASIC
- バッテリー マネージメントIC
- クロックとタイミングソリューション
- ESDおよびサージ保護デバイス
- 自動車用イーサネット
- 評価ボード
- 高信頼性(HiRel)
- アイソレーター
- メモリ
- マイクロコントローラー
- パワー
- RF
- セキュリティ ソリューションおよびスマートカードソリューション
- センサー技術
- 小信号トランジスタおよびダイオード
- トランシーバー
- ユニバーサル シリアル バス(USB)
- ワイヤレス接続
- Search Tools
- Technology
- Packages
- Product Information
- ご注文
- 概要
- 組込みフラッシュIPソリューション
- フラッシュプラスRAM MCPソリューション
- F-RAM (強誘電体RAM)
- NORフラッシュ
- nvSRAM (不揮発性 SRAM)
- PSRAM – 擬似スタティックRAM
- 耐放射線・高信頼性メモリ
- SRAM (スタティック RAM)
- ウェーハおよびダイメモリソリューション
- 概要
- AURIX™ TriCore™ MCU
- PSOC™ MCU
- TRAVEO™ T2G MCU
- XMC™ MCUs
- レガシーMCU
- MOTIX™ モーター制御SoC/SiP
- 概要
- アンテナクロススイッチ
- アンテナチューナー
- バイアスと制御
- カプラ
- ドライバアンプ
- 耐放射線マイクロ波とRF
- ローノイズアンプ (LNA)
- 高周波ダイオード
- RFスイッチ
- RFトランジスタ
- ワイヤレス制御向けレシーバー
- 概要
- Calypso®製品
- CIPURSE™ 製品
- 非接触メモリ
- OPTIGA™の組込みセキュリティ ソリューションの詳細
- SECORA™セキュリティソリューション
- セキュリ ティコントローラー
- スマートカードモジュール
- 政府ID向けスマートソリューション
- 概要
- ToF 3D画像センサー
- 電流センサー
- ガスセンサー
- 誘導型位置センサー
- MEMSマイクロフォン
- 圧力センサー
- レーダーセンサー
- 磁気位置センサー
- 磁気速度センサー
- Capacitive sensors
- Temperature sensors
- Battery sensors
- Digital X-ray
- Computed tomography
- Sensor interface ASICs
- 概要
- USB 2.0 ペリフェラル コントローラー
- USB 3.2 ペリフェラル コントローラー
- USB ハブ コントローラー
- USB PD高電圧マイクロコントローラー
- USB-C AC-DC および DC-DC 充電ソリューション
- USB-C充電ポートコントローラー
- USB-Cパワーデリバリー コントローラー
- 概要
- AIROC™ オートモーティブワイヤレス
- AIROC™ Bluetooth®およびマルチプロトコル
- AIROC™ コネクトテッドMCU
- AIROC™ Wi-Fi + Bluetooth®コンボ
- AIROC™ Ultra-Wide Band Solutions
- 概要
-
32 ビット TriCore™ AURIX™ – TC2x
- 概要
- AURIX™ ファミリー – TC21xL
- AURIX™ファミリー – TC21xSC (ワイヤレス充電)
- AURIX™ ファミリー – TC22xL
- AURIX™ ファミリー – TC23xL
- AURIX™ ファミリー – TC23xLA (ADAS)
- AURIX™ ファミリー – TC23xLX
- AURIX™ ファミリー – TC264DA (ADAS)
- AURIX™ ファミリー – TC26xD
- AURIX™ ファミリー – TC27xT
- AURIX™ ファミリー – TC297TA (ADAS)
- AURIX™ ファミリー – TC29xT
- AURIX™ファミリー – TC29xTT (ADAS)
- AURIX™ ファミリー – TC29xTX
- AURIX™ TC2xx (エミュレーションデバイス)
-
32 ビット TriCore™ AURIX™ – TC3x
- 概要
- AURIX™ ファミリー TC32xLP
- AURIX™ ファミリー – TC33xDA
- AURIX™ ファミリー - TC33xLP
- AURIX™ ファミリー – TC35xTA (ADAS)
- AURIX™ ファミリー – TC36xDP
- AURIX™ ファミリー – TC37xTP
- AURIX™ ファミリー – TC37xTX
- AURIX™ ファミリー – TC38xQP
- AURIX™ ファミリー – TC39xXA (ADAS)
- TC39xXX/XP
- AURIX™ ファミリー – TC3Ex
- AURIX™ TC37xTE (エミュレーションデバイス)
- AURIX™ TC39xXE (エミュレーションデバイス)
- 32 ビット TriCore™ AURIX™ - TC4x
- 概要
- PSOC™ 4 Arm® Cortex® -M0/M0+
- PSOC™ 4 HV Arm® Cortex® -M0+
- PSOC™ 5 LP Arm® Cortex® -M3
- PSOC™ 6 Arm® Cortex®-M4 / M0+
- PSOC™マルチタッチタッチスクリーンコントローラー
- PSOC™ Control C3 Arm® Cortex®-M33
- 自動車用PSOC™ 4 Arm® Cortex®-M0/M0+
- PSOC™ Edge Arm® Cortex® M55/M33
- PSOC™ Control C1 Arm® Cortex®-M0
- 概要
- ボディ用32ビットTRAVEO™T2G Arm® Cortex®
- クラスター用の 32 ビット TRAVEO™ T2G Arm® Cortex®
- 概要
- 32ビットMCU
- レガシー8ビット/16ビットマイクロコントローラー
- その他レガシーマイクロコントローラー
- 32ビットFM Arm® Cortex® マイクロコントローラー
- センシングコントローラー
- 概要
- 整流ブリッジおよびACスイッチ
- CoolSiC™ ショットキーダイオード
- ダイオードベアダイ
- Si ダイオード
- サイリスタ/ダイオード パワーモジュール
- サイリスタソフトスタータモジュール
- サイリスタ / ダイオードディスク
- 概要
- 車載ゲートドライバ IC
- GaN HEMT用ゲートドライバIC
- SiC MOSFET用ゲートドライバIC
- ハーフブリッジ ゲートドライバIC
- ハイサイド ゲートドライバIC
- ガルバニック絶縁型ゲートドライバ
- レベルシフト
- ローサイド ゲートドライバIC
- 三相ゲートドライバIC
- トランスドライバIC
- 概要
- BLDCモータードライバ
- BDCモータードライバ
- ステッピングモーターおよびサーボモーター ドライバ
- MCU搭載モータードライバ
- MOSFETを使用したブリッジドライバ
- ゲートドライバIC
- 概要
- 車載用MOSFET
- デュアルMOSFET
- MOSFET(Si&SiC)モジュール
- NチャネルデプレッションモードMOSFET
- NチャネルMOSFET
- PチャネルMOSFET
- CoolSiC™ MOSFET
- 小信号/小電力MOSFET
- 概要
- IGBT モジュール
- MOSFET(Si&SiC)モジュール
- インテリジェント パワーモジュール (IPM)
- ダイオードとサイリスタ (Si/SiC)
- 車載用 IGBT および CoolSiC™ MOSFET モジュール
- 高密度パワーモジュール
- 概要
- 車載用トランシーバー
- 車載アプリケーション向けリニア電圧レギュレーター
- OPTIREG™ PMIC
- OPTIREG™スイッチャー
- システムベーシスチップ (SBC)
- 概要
- EZ-USB™ CX3 MIPI CSI-2 to USB 5 Gbps カメラ コントローラー
- EZ-USB™ FX10 & FX5N USB 10Gbpsペリフェラルコントローラ
- EZ-USB™ FX20 USB 20 Gbpsペリフェラルコントローラー
- EZ-USB™ FX3 USB 5 Gbps ペリフェラル コントローラー
- EZ-USB™ FX3S USB 5 Gbps ペリフェラル コントローラー (ストレージ インターフェース付き)
- EZ-USB™ FX5 USB 5 Gbpsペリフェラルコントローラー
- EZ-USB™ SD3 USB 5 Gbps ストレージコントローラー
- EZ-USB™ SX3: FIFOインターフェースの USB 5 Gbps ペリフェラル コントローラー
- 概要
- EZ-PD™ CCG3 USB Type-Cポート コントローラーPD
- EZ-PD™ CCG3PA USB-C および PD
- EZ-PD™ CCG3PA-NFET USB-C PD コントローラー
- EZ-PD™ CCG7x シングルポート USB-Cパワーデリバリーおよび DC-DC コントローラー
- EZ-PD™ PAG1: 第 1 世代電源アダプター
- EZ-PD™ PAG2: 第 2 世代電源アダプター
- EZ-PD™ PAG2-PD USB-C PD コントローラー
- 概要
- EZ-PD™ ACG1F 1ポートUSB-Cコントローラー
- EZ-PD™ CCG2 USB Type-Cポート コントローラー
- EZ-PD™ CCG3PA車載用USB-Cおよびパワーデリバリーコントローラー
- EZ-PD™ CCG4 2 ポートUSB-CおよびPD
- EZ-PD™ CCG5デュアルポートおよび CCG5C シングルポート USB-C PDコントローラー
- EZ-PD™ CCG6 1ポート USB-C & PDコントローラー
- EZ-PD™ CCG6_CFP および EZ-PD™ CCG8_CFPデュアルシングルポート USB-C PD
- EZ-PD™ CCG6DFデュアルポートおよびCCG6SFシングルポートUSB-C PDコントローラー
- EZ-PD™ CCG7D車載用デュアルポートUSB-C PD + DC-DCコントローラー
- EZ-PD™ CCG7S車載用シングルポートUSB-C PDソリューション (DC-DCコントローラーおよびFET内蔵)
- EZ-PD™ CCG8デュアル シングル ポートUSB-C PD
- EZ-PD™ CMG1 USB-C EMCAコントローラー
- 拡張パワーレンジ (EPR) 搭載EZ-PD™ CMG2 USB-C EMCA
コアアーキテクチャ別に参照
主要テクノロジー別に参照
Browse by design resources & partners
Browse by product information
- 最新情報:
- 航空宇宙および防衛
- 自動車
- 通信
- 民生用電子機器
- ヘルスケアとライフスタイル
- 産業用アプリケーション
- AIとデータセンター
- セキュリティソリューション
- スマートホームとスマートビルディング
- ソリューション
- 概要
- 電源アダプターと充電器
- スマートテレビ向けの完全なシステムソリューション
- モバイルデバイスとスマートフォンソリューション
- ホームエンターテインメント アプリケーション向けの半導体ソリューション
- スマート会議システム
- ドローン
- AR and smart glasses
- 太陽光発電
- コンシューマーウェアラブル
- 家電製品
- 概要
- 電源アダプターと充電器
- 資産管理の追跡
- バッテリーの形成とテスト
- 電動フォークリフト
- バッテリー蓄電 (BESS)
- EV充電
- 高電圧ソリッドステート配電
- 産業用オートメーション
- 産業用モータードライブおよび制御
- 産業用ロボット
- LED 照明システムの設計
- 小型電気自動車ソリューション
- 送配電
- トラクション
- 無停電電源装置 (UPS)
- Digital health
- ロボティクス
- 風力
- 水電解槽
- 太陽光発電
- 産業用および医療用スイッチング電源 (SMPS)
- 電動工具
- 概要
- デバイス認証とブランド保護
- モノのインターネット (IoT) 向けの組み込みセキュリティ
- eSIM アプリケーション
- 公的身分証明書
- モバイルセキュリティ
- 決済ソリューション
- アクセス管理および発券ソリューション
- 概要
- 家庭用ロボット
- 空調システム (HVAC)
- ホームオートメーションとビルオートメーション
- PCアクセサリ
- ホームエンターテインメント アプリケーション向けの半導体ソリューション
- 概要
- アクティブサスペンションコントロール
- 車載用ブレーキング ソリューション
- 車載用ステアリング ソリューション
- シャーシ ドメイン制御
- 最新情報:
- デジタル ドキュメンテーション
- 評価ボード
- ファインダー & セレクション ツール
- プラットフォーム
- サービス
- オンライン シミュレーション
- ソフトウェア
- ツール
- パートナー
- インフィニオン フォー メーカーズ
- ユニバーシティ アライアンス プログラム
- 概要
- AIROC™ ソフトウェアとツール
- AURIX™のツールとソフトウェア
- 自動車ソフトウェア開発用のDRIVECORE™
- iMOTION™ ツールとソフトウェア
- インフィニオンのスマートパワースイッチおよびゲートドライバ ツールスイート
- MOTIX™ ソフトウェア&ツール
- OPTIGA™ ツールとソフトウェア
- PSOC™ ソフトウェアとツール
- TRAVEO™ ソフトウェアとツール
- XENSIV™ツールおよびソフトウェア
- XMC™ ツールとソフトウェア
- 概要
- AURIX™認証
- AURIX™開発ツール
- AURIX™組込みソフトウェア
- AURIX™マイクロコントローラーキット
- 概要
- CAPSENSE™コントローラー コンフィギュレーション ツール EZ-Click
- DC-DC統合POL電圧レギュレーター設定ツール – PowIRCenter
- EZ-USB™ SX3コンフィギュレーション ユーティリティ
- FM+ コンフィギュレーション ツール
- FMx設定ツール
- トランシーバーICコンフィギュレーション ツール
- USB EZ-PD™コンフィギュレーション ユーティリティ
- USB EZ-PD™コンフィギュレーション ユーティリティ
- USB EZ-USB™ HX3C Blaster Plusコンフィギュレーション ユーティリティ
- USB UARTコンフィギュレーション ユーティリティ
- XENSIV™タイヤ空気圧センサーのプログラミング
- 概要
- EZ-PD™ CCGx Dock ソフトウェア開発キット
- FMx Softune IDE
- Infineon GUI Designer
- ModusToolbox™ ソフトウェア
- PSOC™ ソフトウェア
- レーダー開発キット
- RUST
- USBコントローラーSDK
- ワイヤレス接続 Bluetooth メッシュヘルパー アプリケーション
- XMC™ DAVE™ソフトウェア
- 概要
- AIROC™ Bluetooth® Connect Appアーカイブ
- Cypress™ Programmerのアーカイブ
- EZ-PD™ CCGx 電力ソフトウェア開発キットのアーカイブ
- ModusToolbox™ ソフトウェアのアーカイブ
- PSOC™ Creatorのアーカイブ
- PSOC™ Designerのアーカイブ
- PSOC™ Programmerのアーカイブ
- USB EZ-PD™コンフィギュレーション ユーティリティ アーカイブ
- USB EZ-PD™ホストSDKのアーカイブ
- USB EZ-USB™ FX3のアーカイブ
- EZ-USB™ HX3PD コンフィギュレーション ユーティリティ
- WICED™ Smart SDKのアーカイブ
- WICED™ Studioのアーカイブ
- 最新情報:
- サポート
- トレーニング
- 開発者コミュニティ
- News
ビジネス&財務プレス
2026/09/10
ビジネス&財務プレス
2026/08/31
ビジネス&財務プレス
2026/08/28
ビジネス&財務プレス
2026/08/21
- 会社概要
- 私たちのストーリー
- イベント
- プレス
- 投資家向け情報
- 採用情報
- 品質
- 最新ニュース
ビジネス&財務プレス
2026/09/10
ビジネス&財務プレス
2026/08/31
ビジネス&財務プレス
2026/08/28
ビジネス&財務プレス
2026/08/21
プラットフォーム ファームウェアのレジリエンス: データセンターを基盤から保護する方法
データセンターは現代のデジタル インフラの基盤となっていますが、最も重要なセキュリティ層の1つが依然として危険なほど露出したままです。システム初期化からハードウェア構成まであらゆるものを制御するプラットフォーム ファームウェアは、高度なサイバー攻撃の標的となるケースが増えています。ファームウェアへの侵害が成功すると検出が困難で、再起動後も残存し、攻撃者に最も機密性の高いシステムへの永続的な低レベル アクセスを許す可能性があります。AI主導のワークロードがデータセンターの信頼性にこれまで以上の要求を突き付ける中、プラットフォーム ファームウェアのセキュリティ確保はもはや選択肢ではなく、不可欠です。
米国国立標準技術研究所 (NIST) は、プラットフォーム ファームウェアのレジリエンス (PFR) を実現するためのフレームワークであるSP800-193規格によって、この脅威に対処しました。この規格は、相互に関連する3つの原則に基づいて構築されています。
- 保護: ハードウェアによる強制メカニズムにより、暗号化検証と安全なストレージを通じて、UEFI BIOSおよびBMCファームウェアの不正な変更を防止します。
- 検出: 暗号ハッシュ検証によるリアルタイムの異常検知により、起動プロセス中または起動後の不正な変更を運用者に通知します。
- 復旧: 改ざんが検出されると、システムはセキュア メモリに保存された信頼できる「ゴールデン」イメージへシームレスにロールバックし、手動介入なしで通常動作を復元します。
これら3つの柱により、データセンター運用者は、ファームウェア ベースの攻撃が深刻化する前に封じ込めるための体系的な方法を得られます。
NIST SP800-193準拠の中核となるのは、2つの技術です。セキュア ブートは、コードが実行される前に、ハードウェア ルート オブ トラスト (HRoT) からUEFIイメージ、OSローダーに至るまで、ブート チェーン内のすべてのコンポーネントを暗号学的に検証します。コンポーネントの検証に失敗した場合、システムは停止し、復旧が開始されます。
計測ブートは異なる仕組みで動作します。実行をブロックするのではなく、ファームウェアとブート コンポーネントの暗号ハッシュ値をTrusted Platform Module (TPM) に記録します。これらの測定値は、管理者が事後に確認して異常を特定できる監査可能なアテステーション ログを形成します。
この2つのアプローチは互いに補完し合うように設計されています。セキュア ブートは脅威を入口で阻止し、計測ブートは通過するすべてを記録します。これらを組み合わせることで、能動的な悪用と事後監査の両方に対応する多層防御を実現できます。
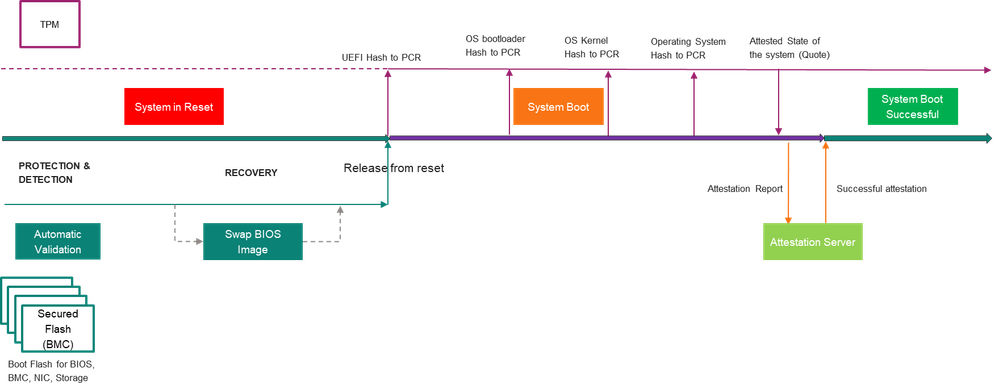
図1: セキュアフラッシュを使用したセキュアブートの実現
NISTの3つの柱すべてをハードウェアで実装するには、シリコン レベルでセキュリティを強制できるメモリ コンポーネントが必要です。セキュアNOR フラッシュ メモリは、ハードウェア ルート オブ トラストを提供し、すべての読み取り操作でリアルタイムの暗号検証を実行してtime-of-check time-of-use (TOCTOU) 攻撃を防止し、復旧イメージ用の保護パーティションを維持します。 重要な点として、このハードウェア統合型アプローチにより、FPGAなどの別個の高価なコンポーネントは不要になります。
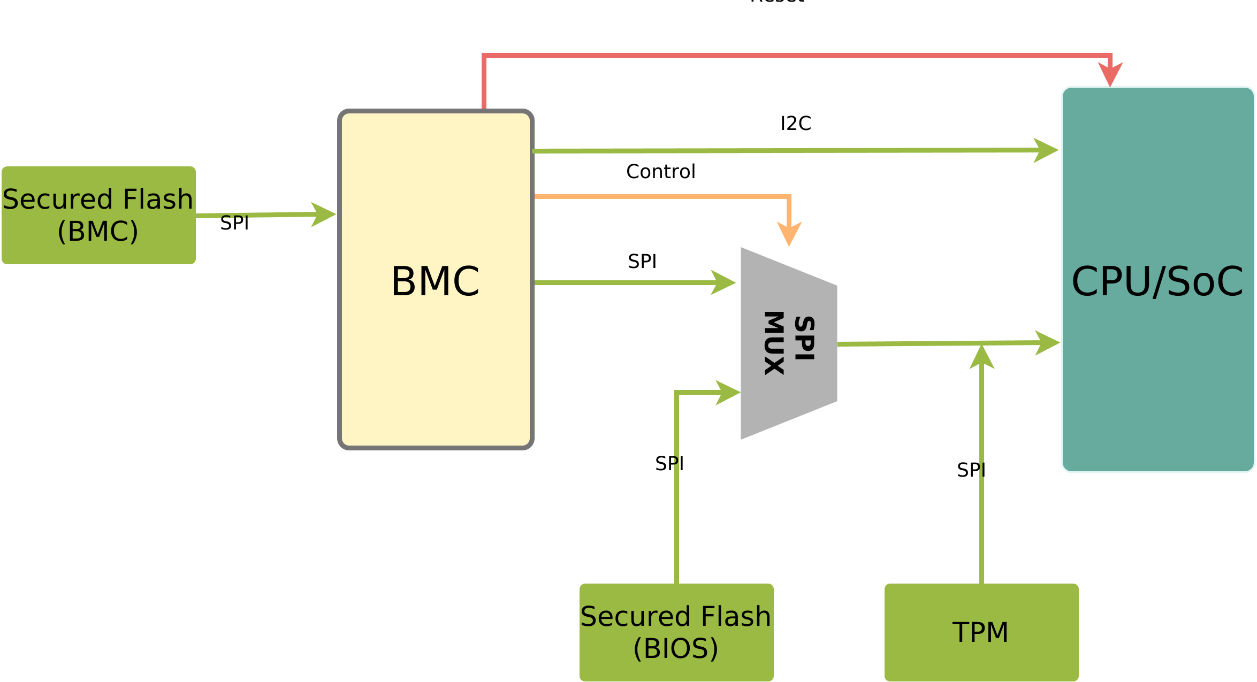
図2: セキュアNORフラッシュを使用したプラットフォーム ファームウェア レジリエンスの実現
当社は、NIST SP800-193の要件スタック全体に対応する検証済みソリューションを構築しました。当社のSEMPER™ Secure NOR フラッシュ メモリは、ハードウェアによるファームウェア保護、リアルタイムの整合性検証、合理化された復旧機能を、単一コンポーネントで提供します。InsydeH2O UEFI BIOS (トラステッド ブート、セキュア ブート、計測ブートの各機能をカバー) およびSupervyse OPF OpenBMCファームウェアと組み合わせることで、電源投入からOSロードまでのブート シーケンスのすべての段階をカバーします。システム設計者は、複数の未検証ベンダーのセキュリティ層を統合することなく、エンドツーエンドのファームウェア整合性を実現できます。
プラットフォームファームウェアは、現代のデータセンターにおいて、最も標的とされやすく、かつ最も目に見えにくい攻撃対象領域の一つです。NIST SP800-193フレームワークは設計図を提供します。インフィニオンのSEMPER™ Secure NOR フラッシュは、InsydeH2O UEFI BIOSおよびSupervyse OPF OpenBMCファームウェアとともに、検証済みの実装を提供します。セキュリティは後付けではなく、基盤に組み込まれるべきものです。
SEMPER™ Secure NOR フラッシュの製品ラインアップをご確認いただき、次の設計のセキュリティ確保については、メモリ ソリューションズ チームにご相談ください。